

前回は、シングル・サインオンとフェデレーションについて解説しました。最終回となる今回は、これまで述べてきたような認証システムを、運用・管理していく上での留意点をいくつか紹介しましょう。
第8回「認証システムの運用と管理」を解説していきます。

1. ID 管理の重要性
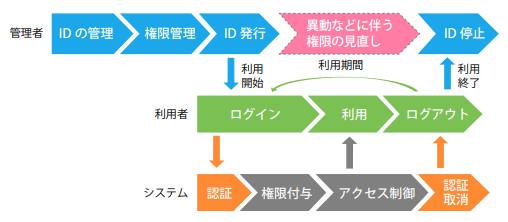
利用者IDの管理と認証の管理は、密接な関係にあります。IDを付与する、つまり利用者にサービスアカウントを与えることは、利用者に対してそのサービスの利用を認めるということです。それが企業のビジネスシステムである場合、こうした利用者の管理は、人事などとも密接に関係してきます。このため、ID 管理業務のプロセスは、一般に社内規程に従って定められることになります。企業は社員に対し、業務上必要なアカウントを作成し、ID を付与して、必要な情報や機能にのみ、アクセスを許可します。
また、特に人事異動に伴うアカウントやその権限の変更は、確実に行われる必要があります。不要になったアカウントや権限を放置すれば、思わぬ事故につながりかねません。とりわけ、退職者のアカウントは適切なタイミングで無効化しないと、不正利用の危険が生じます。不要になったアカウントは、いったんパスワードを変更し、不正利用を防止した上で、引き継ぎなどの完了をもって削除するのが良い方法です。人事システムなどと連携して自動処理されるのが理想であるものの、業務上の制約から簡単でないこともあります。まずは、ID 管理業務の流れや必要な手続きを明確にし、可能な部分から段階的に自動化していくと良いでしょう(図 1)。
2. パスワードに関する管理
パスワードなどの認証要素の管理は、基本的には利用者の責任です。このため、適切なパスワード設定の基準や、取り扱い上の注意(付箋に書いて貼らない、などの基本的な事項)は、分かりやすい形で利用者に周知し、理解してもらう必要があります。一方、パスワードの複雑性(文字数や文字種など)については、基準を満たさないものを受け付けないよう、システム側でチェックできます。WindowsなどのOSでは、パスワードポリシーを強制する機能(標準装備)を利用することで、脆弱(ぜいじゃく)なパスワードの使用をある程度防止できます。また、変更頻度についても同様で、定期的な変更をシステムで強制することもできます。
ただ、パスワード認証の項目(第 2 回)で解説したように、過度な強制が問題となることもあります。長すぎるパスワードの要求は、単純な単語の繰り返しなど、むしろ脆弱なパスワードの使用を招く危険があります。頻繁な変更要求に、単純な文字や順序の入れ替えなど安直な方法をとる可能性もあります(図 2)。
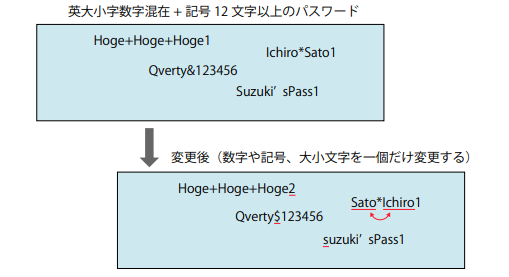
このようなパスワードは、せっかくのパスワードポリシーを台無しにしてしまいます。また、こうした安直な変更を全てシステムでチェックすることは、非常に困難です。
一方、8 文字程度のパスワードでも、適切に作れば、通常の攻撃に十分対抗できる強いものになります。システムに保存されている、ハッシュ化されたパスワードを盗まれない限り、過度に厳しいパスワードポリシーの強制は、メリットより問題の方が多いかもしれません。むしろ、正しいパスワードの作り方を啓発する、さらに、システムの脆弱性対策やアクセス制御の強化を通じて、パスワード(ハッシュ)の保護を強化することが重要です。
また、外部でのパスワード漏えい事故を防ぐため、社用メールアドレスを個人的に利用するネットサービスの ID で使用しないことや、社用システムと同じパスワードを他のサービスで流用しない、といったことの周知も重要です。こうしたパスワード管理の考え方については、マイクロソフトが公開している「Office365 のパスワードポリシーに関する推奨事項」が参考になるでしょう。以前から広く採用されてきた「90 日でパスワードを変更する」というポリシーの必要性は、高度な機密を扱うシステムを除けば、既に都市伝説化しているのかもしれません。特に重要なシステムであれば、パスワードに頼らず、より強固な認証方式や多要素認証を採用すべきでしょう。取り扱う情報や機能の重要性とのバランスが取れた、認証ポリシーを決めることが重要なのです。
3. 認証システムのログ
4. 認証ログとセキュリティインシデントへの対応
全8回で下記の内容を解説しています。
- 第1回 認証を考える
- 第2回 認証の基本
- 第3回 パスワード認証へのさまざまな脅威
- 第4回 さまざまな認証方式1
- 第5回 さまざまな認証方式2
- 第6回 補完的な認証方式
- 第7回 シングル・サインオンとフェデレーション
- 第8回 認証システムの運用と管理


