

前回は、暗号認証や生体認証、多要素認証について解説しました。今回は、主要な認証方式と組み合わせたり、関連する操作の確認などに利用される、補完的な認証方式について解説していきます。
第6回「補完的な認証方式」を解説していきます。

1. 秘密の質問による認証
秘密の質問は、パスワードのリカバリーやリスクベース認証(後述)の確認手段として、よく使用される方法です。あらかじめ決めておいた質問とその回答をセットにして質問を行い、回答が正しいかどうかを確認することで本人性を認証するものです。利用者は、改めて覚える必要のない、記憶として定着している事項で答えられる質問を選択できます。質問も含めて利用者が登録できるものもありますが、多くの場合、システムがあらかじめ用意した選択肢から選びます。これは、利用者が誤って好ましくない質問を設定することを防ぐ意味もあります。
質問から誘導される回答は、秘密性を保証できるものであることが必要です。例えば「電話番号は?」「自動車のナンバーは?」などの質問は、一般に回答の秘密性が低いために、好ましくないといえます。一方、「初めて飼ったペットの名は?」「母の旧姓は?」といった質問は、記憶として定着している可能性が高く、また比較的推測が難しいと考えられます。ただ、それも確実ではありません。回答とすべき名前がありふれたものであるような場合には、こうした質問の選択は避けた方が無難でしょう。秘密の質問は、無作為なパスワードと比べて推測される可能性が高いため、多くの場合、複数の質問に対する回答を求めることで、偶然による正解の可能性を下げています。
もちろん、質問と全く関係のない、質問から類推ができないような回答を設定するのも一つの方法です。ただ、それによって、既に記憶している事項を回答に使える、というメリットは失われてしまいます。一方、認証を構築する側からすれば、利用者が常に質の良い回答を用意することを期待できないため、この方法はあくまで補助的な位置付けにとどまります。
2. メール、電話・SMS などによる確認と承認
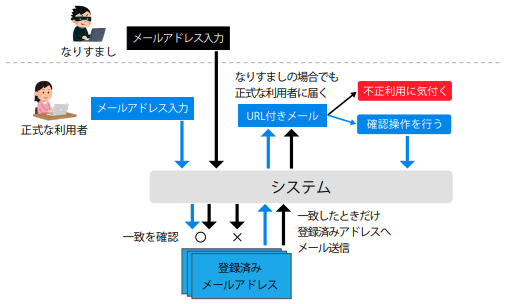
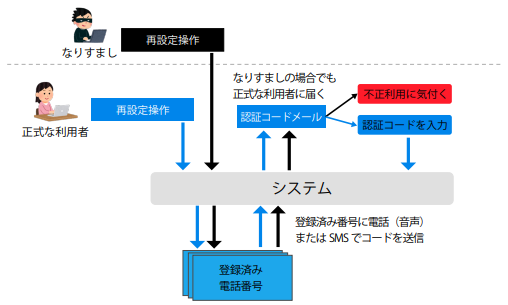
ID の新規登録や、重要事項の変更操作などの際に、登録されたメールアドレスに対して確認のメールを送る方法もよく利用されます。これは、なりすましによる ID 登録や不正アクセスによる変更操作などを、正式な利用者が認識できるようにするためです。メール、電話・SMS による確認と認証例を紹介します。
多くの場合、メールには承認用の URL が記載されており、そこにアクセスして承認操作を行わないと操作が完了しないようになっています(図1)。
あらかじめ登録された電話番号に、音声やショートメッセージ(SMS)などでコードを送り、それを入力させて確認する方法もよく使用されます。これはメールに比べ、電話回線を利用する方が比較的安全性が高いと考えられています(図 2)。
こうした方法は、主になりすまし防止のための本人確認手段として利用されます。これは、登録されているメールアドレスや電話番号が、正式な利用者のものであることが前提です。もし偽の情報が登録されているような場合には、単なる操作確認の意味しかないので注意が必要です。そういう意味で、この方法もあくまで補完的なものとして位置づけられます。
3. 認証要素のリカバリー
4. リスクベース認証と行動パターン認証
全8回で下記の内容を解説しています。
- 第1回 認証を考える
- 第2回 認証の基本
- 第3回 パスワード認証へのさまざまな脅威
- 第4回 さまざまな認証方式1
- 第5回 さまざまな認証方式2
- 第6回 補完的な認証方式
- 第7回 シングル・サインオンとフェデレーション
- 第8回 認証システムの運用と管理


