

前回は、一般的なパスワード以外の認証方式として、ワンタイムパスワードや暗号による認証などを紹介しました。今回も、引き続きさまざまな認証の方式について解説していきましょう。
第5回「さまざまな認証方式2」を解説していきます。
第5回もくじ

1. 暗号認証と鍵の保護
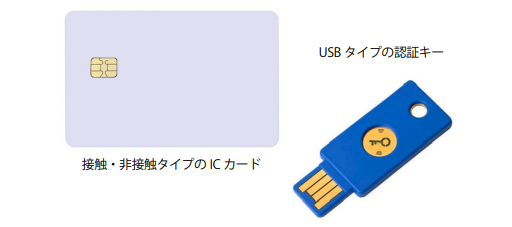
前回説明したように、暗号認証では、固有の暗号鍵を所有していることを証明することで、正当性を確認します。このため、固有鍵の保護が重要になります。固有鍵をより強固に保護するには、スマートカードや専用の USB キーといった、鍵格納用の専用ハードウェアを使用します。これらは、ハードウェアトークンもしくはハードウェアコンテナと呼ばれます(図1)。一方、パスワードを利用した暗号化による鍵保護は、ソフトウェアトークンもしくはソフトウェアコンテナとなります。
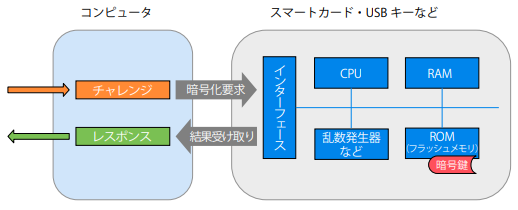
こうした専用ハードウェアでは、利用者の固有鍵はチップ内に格納され、外部に取り出すことはできません。ハードウェアには CPU が搭載され、少量のデータの暗号化や復号などが可能になっています。認証時には、このハードウェアにチャレンジの暗号化を依頼し、結果だけを受け取ってサーバ側に送り返します。これで直接、鍵を使った計算を行うことなく認証ができます(図 2)。こうしたハードウェアは、前回述べた耐タンパ性を備えるだけでなく、パスワードによってロックすることもできるため、紛失や盗難に対しても保護されます。
一方、認証サーバ側では、ワンタイムパスワードの場合と同様に、利用者の固有鍵を大量に保存することとなり、より厳重な安全管理が必要になります。この問題を回避するための方法として「公開鍵暗号」の利用があります。
ここまでの話は、利用者側とサーバ側で同じ暗号鍵(共通鍵)を共有することが前提でした。そのような暗号方式を、共通鍵もしくは共有鍵暗号と呼びます。一方、公開鍵暗号では、互いに関連付けられた 2 種類の鍵(鍵ペア)を用意し、暗号化と復号に、異なる鍵を使用します(図3)。この 2 つの鍵は対等で、役割を入れ替えることもできますが、常に1 つの鍵は一方の役割しか担えません。また、一方の鍵から他方を計算することの困難性は、数学的に保証されます。
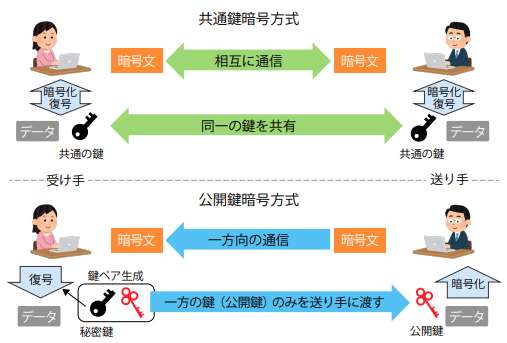
暗号化用に使う鍵を公開鍵、復号に使う鍵を秘密鍵と呼びます。一般に公開鍵は必要な通信相手に公開して、暗号化に利用してもらい、受け取った暗号データを秘密鍵で復号するという使い方をします。公開鍵で暗号化したデータは秘密鍵でしか復号できず、公開鍵を複数の相手で共有しても、相互に秘密は保たれます(共通鍵の場合、相互に秘密を保とうとすれば、通信相手の数だけ鍵が必要になり、鍵の管理が煩雑になります)。この 2 つの鍵の役割を入れ替え、秘密鍵でデータを暗号化すれば、全ての公開鍵保有者はそれを復号できます。また、復号できたことで、送り手がその公開鍵に対応する秘密鍵を保有していることが確認でき、認証が成立します(図 4)。
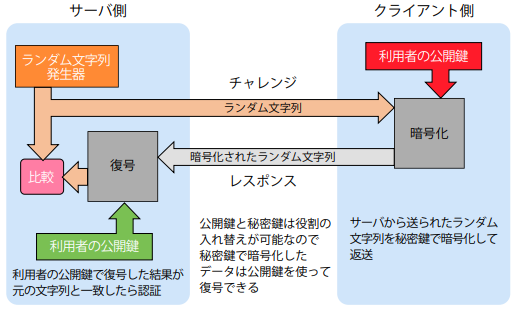
秘密鍵は利用者のみが保有し、サーバ側には公開鍵を置きます。利用者はチャレンジを秘密鍵で暗号化し、受け取ったサーバは公開鍵で復号します。チャレンジと復号結果が一致すれば、同様に認証は成立します。一方、サーバ側には公開鍵しか存在しないため、万一それが漏洩(ろうえい)しても、利用者の秘密鍵の安全性は確保されます。
一般にスマートカードなどでは、この公開鍵暗号の鍵ペアを無作為に生成し、公開鍵のみを取り出せるような機能を持っています。これを利用して、生成した鍵ペアの公開鍵をサーバ側に登録し、秘密鍵はスマートカード内で管理することで、鍵の安全性を高めることができます。
このように便利な公開鍵暗号ですが、1 つ問題があります。それは、公開鍵の正当性をどう確認するか、という点です。もし何者かが、利用者の公開鍵の代わりに偽りの公開鍵を登録すると、その鍵に対応する秘密鍵を持つ者が、利用者になりすまして認証を通過できてしまいます。これを防ぐ手段が、電子証明書です。電子証明書は公開鍵証明書とも呼ばれ、信頼できる第三者によって、公開鍵が正当な利用者のものであることを確認した上で発行されます。電子証明書には、公開鍵に加えて利用者の必要な情報を格納でき、証明者による電子署名が付加され、改ざんできないようになっています。電子署名は、証明者の公開鍵で検証できるため、認証サーバへの登録時や定期的な検証で、置き換えの有無などを確認することができます。電子証明書は、発行の手間やコストがかかるため、常に利用できるとは限りません。電子証明書を利用できない場合でも、なんらかの手段で鍵の正当性や改ざんの有無を検証できるようにしておく必要があります。このように、暗号認証は鍵に大きく依存するため、鍵の管理が極めて重要になるのです。
2. 生体(バイオメトリクス)認証
所有による認証の究極といえるのが、生体認証です。ここまでの認証方式は、人対システムだけでなく、システム同士やさまざまなデバイス、サービスの間でも使用できます。一方、生体認証は、人の認証に特化した方式です。認証要素として利用されるのは、人の身体が持つ、その人固有の特徴です。
最も普及しているのが指紋認証でしょう(図 5)。指紋は、犯罪捜査にも使われるように、個人を特定できる身体的特徴の代表格です。同様のものに、掌紋などがあります。ただ、単純な指紋認証では、偽造の危険が伴います。誰かの指紋を採取して偽造することは、比較的容易です。実際、指紋の型を取り、お菓子のグミを利用し偽の指紋を作ることで、指紋認証を突破できてしまうという研究もあります。こうした偽造を防ぐためには、別の手段を使って、それが生きた人間の指であることを確認できなくてはなりません。
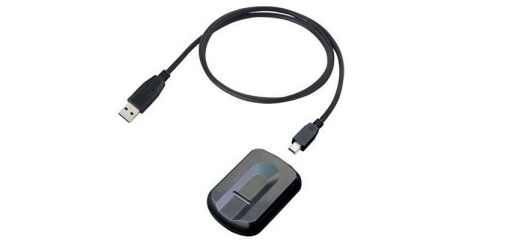
より偽造が困難な方法として、皮膚の下にある血管(静脈)のパターンを検知して認証する方法があり、銀行の ATM などで多用されています。それ以外にも、目の虹彩のパターンや網膜のパターンなどを使うもの、声紋をつかうもの、顔認識など多くの方法が実用化されています。特に、顔認識は近年進歩が著しく、眼鏡をかけていたり髪型が変わったりしても認識できるようになり、空港などの入出国手続でも使われています。
さて、こうした生体認証に対する最大の脅威は、偽造によるなりすましです。指紋偽造は、先に述べたように比較的容易にできるといわれています。静脈認証についても、偽造の可能性に関する研究があります。生体認証は、基本的にパターン認識技術ですから、こうした技術の裏をかくような方法を見つけ出すことも不可能ではありません。従って、こうした偽造に対応できるような認識方法を利用するか、他の認証方式と組み合わせるといった対応が重要となります。
指紋認証では、電気抵抗を測定したり、温度を見たりして、偽造を発見するものがあります。顔認証では、顔を立体的に捉えたり、目の動きを検知するようなものもあります。ただ、偽造技術も常に進歩しているため、油断ができません。生体認証は、一度偽造されてしまうと置き換えがきかないことが、最大の弱点となります。
さらに大きな問題は、けがや障害により利用できなくなる場合があることでしょう。例えば筆者も、冬のスキーで指先が荒れ、入出国審査の自動化ゲートの指紋認証を通過できなくなったことが何度もあります。こうした一時的なものではなく、けがで認証に必要な部位を損なったり、障害のために特定の認証方法が利用できなかったりする場合は、その代替方法の検討が重要になります。
そういう意味で、現在の技術レベルでの生体認証は、他の方式を補強するための補助手段と考えた方がいいのかもしれません。また、システムにおける生体情報の取り扱いにも注意が必要です。生体認証に使用するパターンは、利用者固有の情報、つまり個人情報です。これをそのままのかたちや、元のパターンを復元できるようなかたちで保存すると、それらは個人情報として保護する必要が生じます。このため、システムでは、一般にパターンそのものではなく、その特徴を数値化した特徴量のみを保存し、認証に使用するようにします。
3. 多要素認証
全8回で下記の内容を解説しています。
- 第1回 認証を考える
- 第2回 認証の基本
- 第3回 パスワード認証へのさまざまな脅威
- 第4回 さまざまな認証方式1
- 第5回 さまざまな認証方式2
- 第6回 補完的な認証方式
- 第7回 シングル・サインオンとフェデレーション
- 第8回 認証システムの運用と管理


