

前回は、パスワード認証に対する深刻な脅威と、その対策について紹介しました。今回から、パスワード認証以外の主要な認証方式について解説していきます。
第4回「さまざまな認証方式1 」を解説していきます。
第4回もくじ

1. ワンタイムパスワードによる認証
パスワード認証の大前提の一つに、秘密性、つまりパスワードが他者に漏えいしないことがあります(第 2 回参照)。しかし、そのためにはさまざまな対応が必要となり、利用者に負担を強いるだけでなく、十分な管理下であっても漏えいのリスクが残ってしまいます。そこで考えられたのが、ワンタイムパスワード(OTP)、いわゆる使い捨てパスワードです。ワンタイムパスワードは、その名のとおり、1回の使用で無効となります。このため、毎回異なるパスワードを使用する必要があり、万一、認証の際にのぞき見や盗聴があっても、それが再利用されることはありません(図 1)。
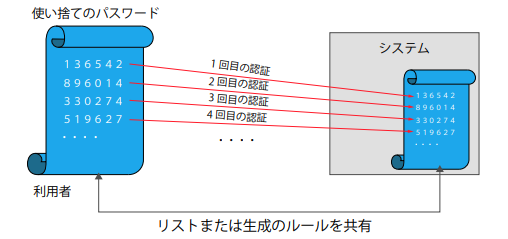
初期のワンタイムパスワードは、システムが作成したパスワードのリストを利用者が保持し、順番に使用していくものでした。利用者とシステムがパスワードのリストを共有することで、認証が可能になります。つまり、ワンタイムパスワードは知識ではなく、リストという所有物を前提とした認証といえます。しかし、保持できるパスワード数には限界があり、多くのパスワードを印刷したリストは保管も大変です。そこで登場したのが、ワンタイムパスワードの発生機(トークンと呼ぶこともあります)です。
利用者は、パスワード認証を行う際、発生機が表示するパスワード(多くの場合は数字列)を入力します。パスワードは、認証のたびに違うものが表示されます。方式によっては、表示されたパスワードが一定時間で無効化されるため、万一、未使用のまま漏えいしても、後で利用できないようになっています。また、リストのように使い切ったあと再発行する必要もなく、有効期限内であれば無制限に使用できるのです。
さて、ここで疑問が生じます。発生するパスワードは、利用者が持つ発生機ごとに異なります。システムは、利用者が次に使用するパスワードをどのようにして知るのでしょうか。また、パスワードを発生させる仕組みが分かっていれば、第三者でも同じパスワード列を生成できてしまうのではないでしょうか。
この問題には、暗号技術が深く関わっています。例えば、一連のワンタイムパスワードから次に来るパスワードを推測できないように、パスワードは可能な限り無秩序な値、つまり乱数でなくてはなりません。そして、暗号技術では情報を暗号化する際、結果が可能な限り無秩序になるように設計されます。また、同じデータを同じ鍵で暗号化すれば、結果は同一になります。この鍵を知らない限り、仮に計算方法が分かっても、同じ結果を導いたり、結果から鍵を推測したりできない(現実的な時間内には)ことが、数学的に証明されています。この暗号技術を利用すれば、先ほどの疑問に答えることができるのです。
現在のワンタイムパスワードで主流となっているのは、発生機とシステムが同じ利用者の固有鍵を共有し、時刻や認証回数などの情報をもとに、暗号技術を使って同じ無秩序なパスワード列を作り、比較する方式です。例えば、分単位の時刻情報をもとにすれば、パスワードは 1 分間以内で使えなくなります。これを、時刻同期方式と呼びます(図 2)。
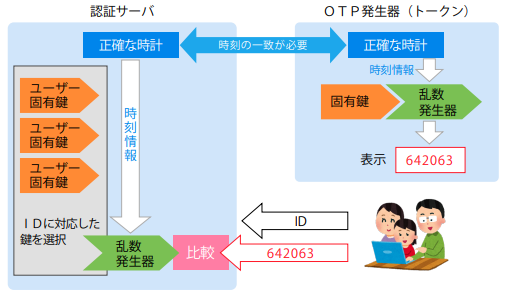
当然ながら、利用者の固有鍵が漏えいすれば、ワンタイムパスワードは破られてしまいます。このため、固有鍵は発生機のハードウエアに埋め込まれ、簡単には取り出せないようになっています。また、分解・解析されるのを防ぐため、分解によってデータが破壊されるようになっている発生機もあります。これを、耐タンパ性(Tamper Proof)と呼びます。
一方、システム側では多くの利用者の固有鍵を保存するため、厳重な管理が必要になります。実際、有名なワンタイムパスワード発生機メーカーのサーバが侵入を受け、固有鍵が盗まれた結果、米国の防衛産業のシステムが不正なアクセスを受けるという事件も過去に発生しています。この場合は、メーカーがバックアップのために保存していた固有鍵が狙われました。認証システムのサーバでも同様の事態が起こりえます。このため、サーバのセキュリティ管理は特に厳重にする必要があります。
コンピュータの計算能力は日々増大しており、それに伴って、暗号解読に要する時間も短くなっています。例えば、国家レベルの機関などがスーパーコンピュータを利用して解読してしまうことを防ぐため、多くの暗号応用製品には十分な余裕をもった有効期限が設定されており、定期的に固有鍵を変更するようになっています。固有鍵をハードウエアに埋め込んだワンタイムパスワード発生機の場合は、その多くが 2 年から 5 年程度のサイクルで、発生機自体の交換が必要となります。
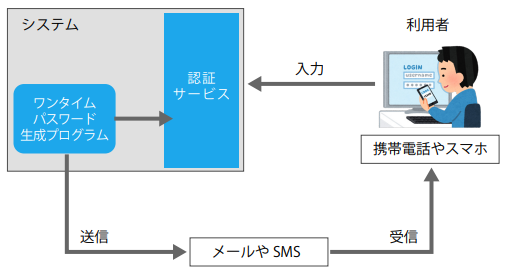
多数の利用者に、定期的に発生機を配布するコストは無視できません。このため 2019 年時点では、発生機の仕組みをソフトウエア(アプリ)で作り、スマートフォンなどで動作させるソフトウエア方式の利用が拡大しています(これをソフトウエアトークンと呼ぶことがあります)。さらに、システム側で発生したワンタイムパスワードを、メールやショートメッセージで携帯電話に送ったり、スマートフォンのアプリに送ったりする簡易的な方法も広がっています(図 3)。
ただ、スマートフォンなどの汎用的なコンピュータには、ウイルス(マルウエア)感染や不正アクセスのリスクがつきまといます。これらが原因で、固有鍵や未使用のパスワードが盗まれることが想定されるため、ソフトウエアの設計は慎重に行う必要があります。特に、パスワード漏えいの影響が大きい用途では、従来どおりの専用ハードウエアによる発生機の使用を検討することが望ましいでしょう。
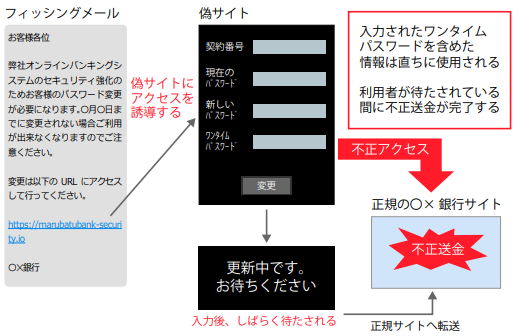
2019 年時点では、ワンタイムパスワード認証を回避する攻撃も発生するようになりました。オンラインバンキングにおいては、偽サイト(いわゆるフィッシングサイト)に誘導し、そこで利用者に入力させたワンタイムパスワードをそのまま使用し、利用者の銀行口座に侵入する手口も増加しています。ワンタイムパスワードも完璧ではない、という点に注意が必要です(図 4)。
2. 暗号による認証とスマートカード
全8回で下記の内容を解説しています。
- 第1回 認証を考える
- 第2回 認証の基本
- 第3回 パスワード認証へのさまざまな脅威
- 第4回 さまざまな認証方式1
- 第5回 さまざまな認証方式2
- 第6回 補完的な認証方式
- 第7回 シングル・サインオンとフェデレーション
- 第8回 認証システムの運用と管理


