

前回は、認証の役割と、認証に対する脅威について説明しました。今回は、認証の基本的な考え方と、最も一般的な認証方式である暗証番号やパスワードを使った認証について解説します。
第2回「認証の基本」を解説していきます。
第2回もくじ

1. 認証のための要素
第 1 回でも述べたように、認証とは、アクセスしようとしている相手が、間違いなく正式に認められた本人(または機器やサービス)であることを確認するためのステップです。このため認証システムは、アクセスしてきた相手に対して、利用者識別用の ID と同時に、正当性を証明する情報を要求します。この情報を認証要素と呼びます。
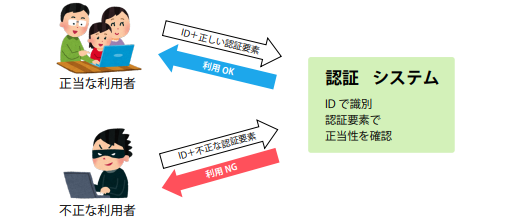
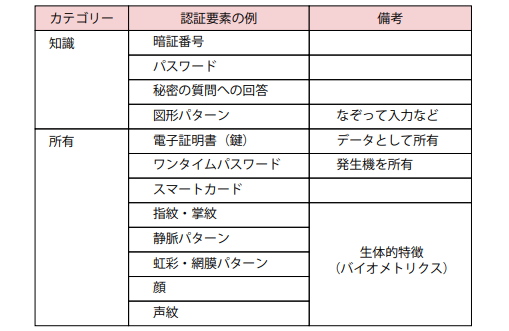
例えば、暗証番号やパスワードも認証要素の一つです。これらは、正当な利用者しか知り得ない知識をもとに正当性を確認するものです。一方、電子証明書、スマートカード、ワンタイムパスワード発生機などを利用した認証は、利用者がそれを持っていること(所有)を前提に正当性を確認します。指紋、掌紋、静脈、虹彩(こうさい)などのパターンを利用する生体認証も、同じく所有を前提とします。これらは、人間を対象としているため、より厳密に本人性を確認できます。
しかし、こうした認証要素も完璧ではありません。知識は漏えいや推測によって第三者に渡る可能性があります。また、所有しているものについても、盗難や偽造の可能性がつきまといます。
認証システムは、こうした認証要素を利用して、アクセスを許可するかどうかを決定します。ただし、不正な利用を防ぐため、必要に応じて複数の方式を組み合わせることで、リスクを軽減する場合もあります。これを、多要素認証といいます(詳しくは第 4 回で解説します)。
知識による認証の多くは、特別な機器を必要としないため、比較的低いコストで構築することができます。一方、ワンタイムパスワード発生機など、専用の機器が情報を発生させ、それをベースとした認証では、機器を全ての利用者に配布するためのコストが発生します。また、指紋など、生体的な特徴を使用する場合、けがや障害などの影響を受ける可能性や、プライバシーへの配慮が必要となります。
認証を設計する場合、システムの機能や、扱う情報の重要性に加え、先に述べたような脅威や、導入のコストなどを考慮した上で、適切な認証要素(またはその組み合わせ)を選ぶ必要があります。
2. 暗証番号やパスワードによる認証
全8回で下記の内容を解説しています。
- 第1回 認証を考える
- 第2回 認証の基本
- 第3回 パスワード認証へのさまざまな脅威
- 第4回 さまざまな認証方式1
- 第5回 さまざまな認証方式2
- 第6回 補完的な認証方式
- 第7回 シングル・サインオンとフェデレーション
- 第8回 認証システムの運用と管理


