

認証システムとは、ユーザーの正当性をチェックし、アクセスを許可したり拒否したりするシステムです。本連載では、8 回シリーズで、認証システムについて取り上げます。最近、認証に関連して、さまざまな事件や事故が発生しています。情報(サイバー)セキュリティにおいて、最も基本的な要素の一つである認証を理解したうえで、適切な管理、運用、利用を行うことが重要です。第1 回は、認証の役割と、認証に対する脅威を解説します。
第1回「認証を考える」を解説していきます。
第1回もくじ

1. コンピュータとサービスにおける「認証」の位置付け
コンピュータやネットワークサービスのセキュリティを考える上で、特に重要かつ基本的な要素として、以下の3 つが挙げられます。
・ユーザー(ID)と権限の管理
・認証(Authentication)と認可(Authorization:権限の付与・承認)
・アクセス制御
すなわち、誰にどのような利用を許可する必要があるかを元に、利用者IDを発行し、そのIDで利用可能な機能(権限)を定めます。システムは、ID を入力した利用者が、ID を発行された本人であるかどうかを認証によって判定し、本人確認できれば、あらかじめ決められたシステム上の権限を付与(認可)します。利用者が実際に行う操作は、ここで付与された権限の範囲で許可され、それ以外の操作は禁止されます。これを、アクセス制御といいます(図1)。
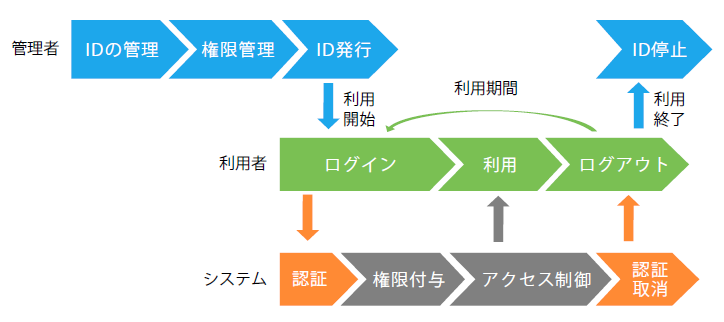
利用者がシステムを利用する必要がなくなれば、発行されたID を無効化して、それ以降利用できなくする必要があります。利用する内容や目的が変わった場合は、それに応じて、与える権限を変更しなければなりません。そうしなければ、不要、もしくは不適切なアクセスを利用者に許してしまうことになります。認証やアクセス制御は、ID と付与された権限に基づいて機械的に行われるため、管理がずさんでは、セキュリティの土台が崩れてしまいます。
認証は、利用者の本人確認を行うステップです。システムの内部で、利用者はID によって管理されます。正式なID を使用していれば、無条件にそのID に対して与えられた権限を行使できます。そのため、最初の関門である認証は、実際に使用している人(もしくは機器やソフトウエア)が、ID を付与された対象に間違いないことを確認する重要なステップです。正式な利用者以外が認証を突破できてしまうと、利用者になりすますことで、システムを不正に使用できます。このため、認証のステップでは、なりすましができないようにしなければいけません。
認証にはさまざまな方式が存在します(詳しくは第2 回で解説します)。最も多用されているのが、暗証番号やパスワードです。この方式では、正当な利用者のみが知っている暗証番号やパスワードを入力させることで確認を行います。しかし、第三者がこれらを知り得てしまった場合、認証を通過できてしまいます。このように、認証には、その方式ごとに脅威や弱点が存在します。システムを構築、運用する場合や、利用する場合には、こうした脅威や、狙われがちな弱点を知り、対策を講じる必要があります。
2. 認証への脅威
認証に対する脅威の大きさは、システムが提供する機能や情報の価値に依存します。認証を破ってシステムを不正利用することで得られる利益が大きいほど、脅威は大きくなります。例えば、オンラインバンキングのようなサービスでは、直接、金銭的な利益に結びつくため、犯罪組織のような手ごわい相手からの攻撃を防がなくてはいけません。同様に、ネット販売ウェブサイトなどにおいても、得られる利益が大きければ、常にさまざまな攻撃にさらされることになります。
直接、金銭的な利益が得られなくても、そのコンピュータやサービスから得られる情報が価値を持つ場合もあります。個人情報、とりわけクレジットカード情報などが含まれるシステムにおいては、そうした情報を狙った攻撃にも留意が必要です。
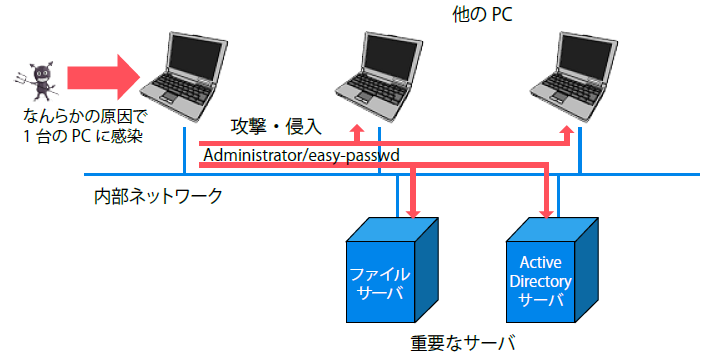
インターネットから直接アクセスができないシステムでも、油断はできません。近年、特定の企業などの内部情報を狙ってマルウェア(コンピュータウイルスなどの不正プログラム)を送り込み、情報を盗み出す標的型攻撃が増加しています(図2)。このような攻撃に使用されるマルウェアの多くは、他のPC や重要なサーバなどへ、認証の突破による侵入を試みます。いわゆる脆(ぜい)弱性への攻撃といった侵入手段に比べ、正規のID を狙った不正ログインは通常のアクセスと区別が難しく、発覚のリスクが相対的に低いためです。
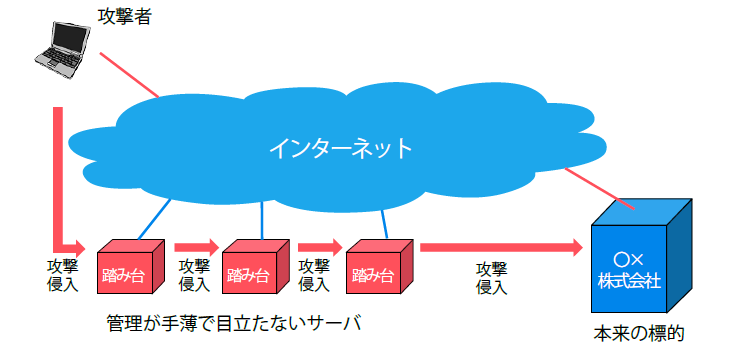
一見、何の価値もないようなコンピュータやサーバでも、インターネットに接続されている場合、攻撃対象になる場合があります。それは、こうしたコンピュータを乗っ取って、価値が高いコンピュータへの攻撃に悪用するためです。こうした悪用を、踏み台と呼びます(図3)。多くの場合、攻撃者は追跡を逃れるため複数の踏み台を用意して、それらを経由して攻撃を仕掛けます。所有者や利用者にとって価値が小さくても、攻撃者にとっては価値があるのです。
このようなコンピュータは、所有者も油断しがちなので、比較的簡単に攻略できてしまいます。例えば、コンピュータをインターネットからログインできる状態で、システムアカウントに極めて単純なパスワードを設定して放置した場合、短時間で侵入され、乗っ取られてしまうでしょう。そして第三者への不正アクセスに悪用され、ある日突然、警察などから連絡を受けるという事態にもなり得ます。
しかし、認証強化には、どうしても手間やコストを伴います。実際に対策を考える際は、手間やコストに対する脅威の大きさのバランスを考える必要があり、検討に当たっては、先に述べたような脅威を想定しておくことが重要です。
いかがでしたか? 今回は、認証の役割と、認証に対する脅威について説明しました。次回は、認証の基本的な考え方とパスワード認証を解説します。お楽しみに!
全8回で下記の内容を解説しています。
- 第1回 認証を考える
- 第2回 認証の基本
- 第3回 パスワード認証へのさまざまな脅威
- 第4回 さまざまな認証方式1
- 第5回 さまざまな認証方式2
- 第6回 補完的な認証方式
- 第7回 シングル・サインオンとフェデレーション
- 第8回 認証システムの運用と管理


